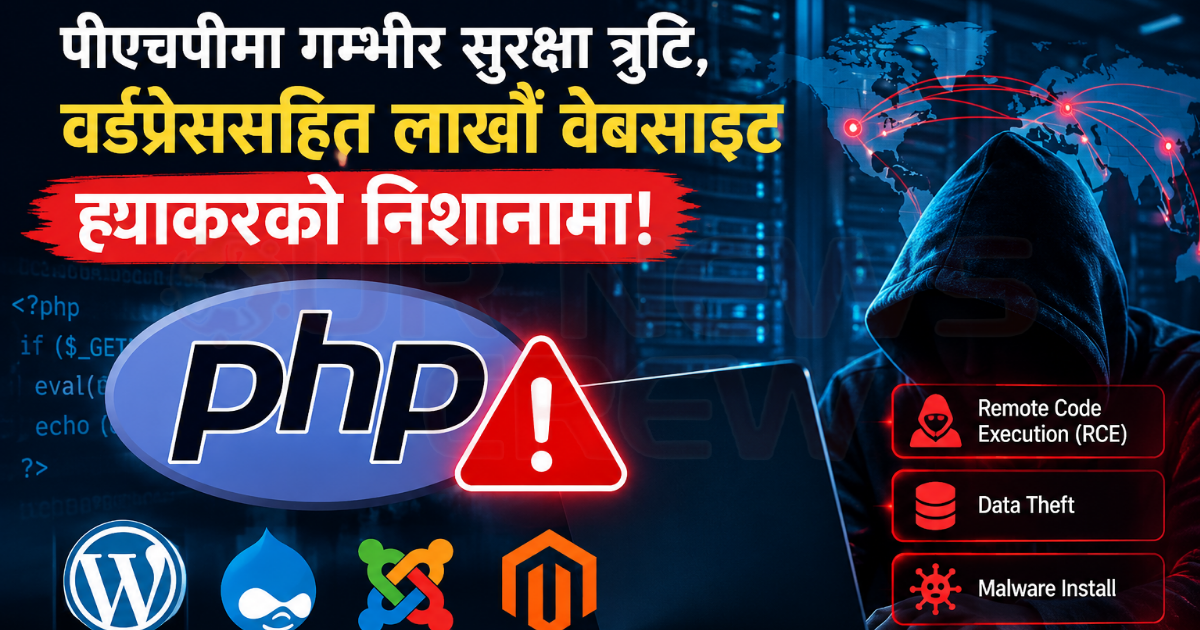
इन्टरनेटका अधिकांश प्रमुख वेबसाइट सञ्चालन हुने प्रोग्रामिङ ल्याङ्वेज ‘पीएचपी’मा दुई वटा गम्भीर सुरक्षा कमजोरी फेला परेपछि विश्वभर व्यापक साइबर आक्रमणको त्रास फैलिएको छ । यससँगै विश्वभरका वर्डप्रेस, अनलाइन शपिङ पोर्टल तथा अन्य व्यावसायिक वेबसाइटका एड्मिनिस्ट्रेटरलाई तत्काल आपत्कालीन सुरक्षा अपडेट लागु गर्न चेतावनी दिइएको छ । उक्त सुरक्षा कमजोरीले पीएचपीमा आधारित विश्वका ठुला वेब प्लेटफर्म जस्तैस वर्डप्रेस, ड्रुपल, जोम्ला र म्याजेन्टोलाई सिधै असर पुर्याएको साइबर सुरक्षा विज्ञहरूले जनाएका छन् ।
साइबरन्युजका अनुसार यी दुवै त्रुटि ‘रिमोट कोड एक्जिक्युसन’ अर्थात् आरसीई प्रकृतिका हुन् । १० अङ्कको गम्भीरता सूचकाङ्कमा ९.२ अङ्क दिइएका यी कमजोरीको फाइदा उठाएर ह्याकरले टाढैबाट सर्भरमा हानिकारक कोड चलाउन, ग्राहक तथा प्रयोगकर्ताका संवेदनशील डेटा चोर्न, मालवेयर इन्स्टल गर्न र वेबसाइटलाई नै पूर्ण रूपमा बन्द गराउन सक्छन् । वेब प्रविधि ट्र्याकर ‘डब्लूथ्रीटेक्स’का अनुसार इन्टरनेटमा सर्भर(साइड भाषा प्रयोग हुने करिब ७० प्रतिशत वेबसाइट पीएचपीमा आधारित छन् । त्यसैले यो समस्या विश्वव्यापी रूपमा अत्यधिक घातक हुनसक्ने देखिएको छ । सेन्सिसको हालैको एक प्रतिवेदन अनुसार इन्टरनेटमा सार्वजनिक रूपमा सञ्चालनमा रहेका वर्डप्रेस वेबसाइटमध्ये केवल १४ प्रतिशतले मात्र पछिल्लो सुरक्षा प्याच प्रयोग गरिरहेकाले ठुलो सङ्ख्याका वेबसाइट असुरक्षित रहेको देखिएको हो ।


बुधबार आपत्कालीन प्याच जारी हुँदै
पीएचपीको सुरक्षा टोलीले यी दुई कमजोरी समाधान गर्न बुधबार दिउसो आधिकारिक सुरक्षा प्याच जारी गर्ने पुष्टि गरेको छ । पीएचपीले सबै प्रयोगकर्तालाई अपडेट उपलब्ध हुनासाथ तुरुन्तै प्रणाली अपग्रेड गर्न पूर्वतयारीमा रहन आग्रह गरेको छ । यसैबिच, युरोपेली युनियनको कम्प्युटर इमर्जेन्सी रेस्पोन्स टिम र बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्रले चेतावनी जारी गरेका छन् । उनीहरूले तुरुन्तै सुरक्षा प्याच लागु गर्न नसक्ने सङ्घसंस्थालाई जोखिमबाट बच्न आफ्ना वेबसाइट तथा एप्लिकेसनलाई तत्कालका लागि अफलाइन गर्न सल्लाह दिएका छन् ।
पुरानो भर्सन चलाउनेलाई थप सङ्कट
इन्टरनेटमा ‘पीएचपी टु शेल’ नाम दिइएका यी कमजोरी औपचारिक घोषणा हुनुपूर्व नै चुहिएका थिए । साइबर सुरक्षा अनुसन्धानकर्ताका अनुसार पीएचपी भर्सन ८.१ र सोभन्दा पुराना संस्करणको आधिकारिक सपोर्ट सकिएकाले ती संस्करणका लागि कुनै पनि आधिकारिक सुरक्षा अपडेट आउने छैन । सुरक्षा कम्पनी ‘क्वालिस’का थ्रेट रिसर्च युनिट प्रमुख सइद अब्बासीले पुराना भर्सन प्रयोग गरिरहेका प्रणालीलाई तत्काल नयाँ संस्करणमा अपग्रेड गर्नुपर्ने बताएका छन् । विज्ञहरूले आधिकारिक प्याच नआएसम्मका लागि सर्भरमा अनावश्यक फाइल अपलोड रोक्न, पुराना डकर इमेज र निष्क्रिय सब-डोमेनको पहिचान गरी प्रणाली सुरक्षित राख्न वेबसाइट एड्मिनलाई सुझाव दिएका छन् ।

प्रतिक्रिया
सम्बन्धित खवर